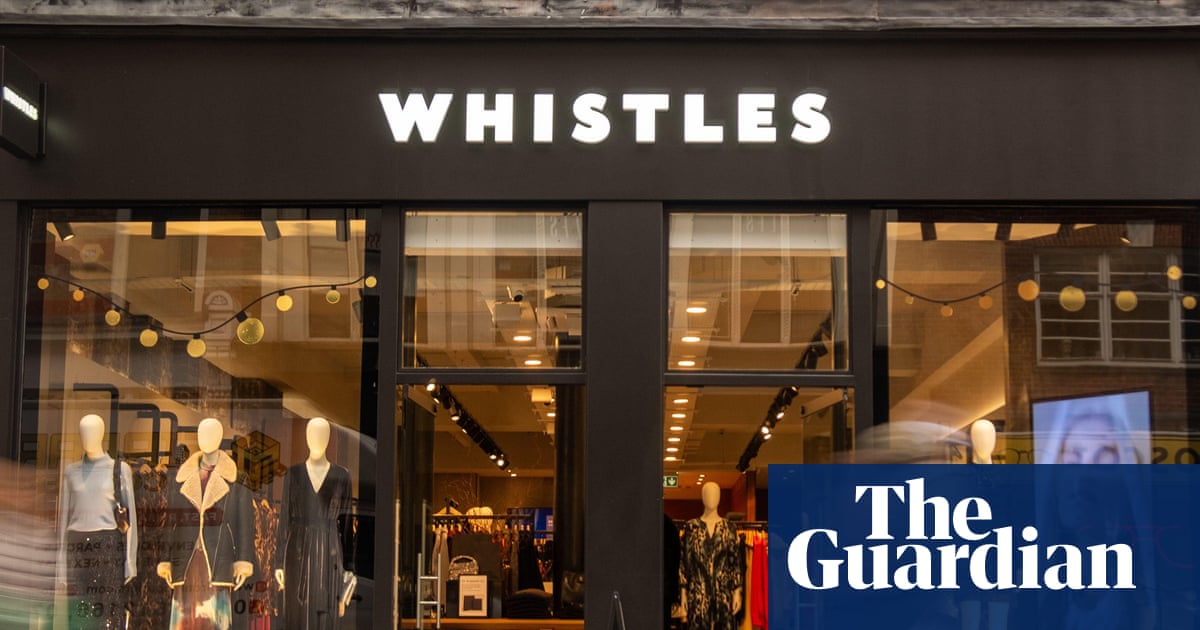
Ұлыбританиядағы Phase Eight, Hobbs және Whistles брендтерінің иесі TFG London компаниясы өз сайттары мен ақпараттық жүйелеріне жасалған кибершабуыл туралы мәлімдеді. Шабуыл салдарынан тұтынушылардың жеке деректері ашылуы мүмкін, деп хабарлайды infohub.kz сайты.
Оңтүстік Африкада тіркелген TFG London компаниясы үш британдық бөлшек сауда желісінде «киберқауіпсіздік оқиғасын» жексенбі күні анықтағанын мәлімдеді. Компанияның қалған екі британдық бренді — Inside Story және White Stuff — зардап шекпеді.
TFG дүкендері ашық жұмысын жалғастырып, сауда жасап жатқанын, алайда кейбір ақпараттық жүйелері «әлі де қолжетімсіз» күйде екенін және сақтық шарасы ретінде барлық онлайн тапсырыстарды тоқтатқанын хабарлады.
«Тергеу жалғасуда, оның ішінде қандай да бір жеке немесе өзге де құпия ақпараттың ашылып-ашылмағанын анықтау да бар», — делінген компания мәлімдемесінде.
Егер тергеу барысында хакерлер қандай да бір жеке ақпаратқа қол жеткізгені анықталса, TFG «зардап шеккен жеке тұлғаларға немесе ұйымдарға хабарлайтынын» мәлімдеді.
«Тергеу жалғасқан сайын біздің брендтердің кейбір сайт мүмкіндіктері қолжетімсіз болуы мүмкін. Келтірілген қолайсыздық үшін кешірім сұраймыз және тұтынушыларымызға қажет болған жағдайда қосымша ақпарат береміз», — деп қосты компания.
Оқиғаны шектеу үшін TFG сыртқы киберқауіпсіздік мамандарын тартқан, оқиға тиісті британдық билік органдарына хабарланған.
TFG-нің Африка мен Аустралиядағы операциялары бөлек жүйелерде жұмыс істейді және зардап шекпеді.
Үш британдық сән брендіне жасалған шабуыл онлайн сән сатушысы Asos кибершабуылға ұшырағанынан бір аптадан аз уақыт өткен соң болды. Сол оқиғада миллиондаған тұтынушының аты-жөні, мекенжайы және соңғы іздеу деректері қолжетімді болған.
H&M дүйсенбі күні өз жүйелеріне шабуыл жасалғаны туралы мәлімдемелерді де тексеріп жатқанын хабарлады. Алайда жылдам сән саудасының бұл желісі: «Біздің деректер ортамызға нұқсан келгеніне қатысты ешқандай белгі таппадық», — деді.
Өткен жылы Marks & Spencer, Co-op және Harrods сияқты бірнеше британдық бөлшек сауда желісі де зиянды кибероқиғаларға тап болған. M&S пен Co-op тауар тапшылығына ұшырап, алдыңғысы жүйелерінің таза екеніне көз жеткізгенше сайтын бірнеше апта бойы жабуға мәжбүр болды.
NordVPN цифрлық қауіпсіздік компаниясының бас технологиялық директоры Мариюс Бредис: «Asos оқиғасынан кейін көп ұзамай TFG London-ға жасалған бұл шабуыл бөлшек сауда секторы хакерлердің назарында екенін тағы бір еске салады. Мұндай шабуылдар бизнес үшін қайталанатын қасіретке айналып барады және олардың саны одан әрі артатынына сенуге толық негіз бар», — деді.
«Бөлшек саудагерлер ерекше тартымды нысана, өйткені олар құнды тұтынушы ақпаратын ұстайды және төлем жүйелерінің, жеткізушілердің және үшінші тарап технологиялық провайдерлерінің кең желісіне сүйенеді. Әрбір байланыс — әлеуетті әлсіз тұс, ал шабуылдаушылар ұрланған тіркелгі деректерін, адам қателігін және қауіпсіздіктегі олқылықтарды пайдалануда барған сайын шеберленіп келеді», — деп қосты ол.