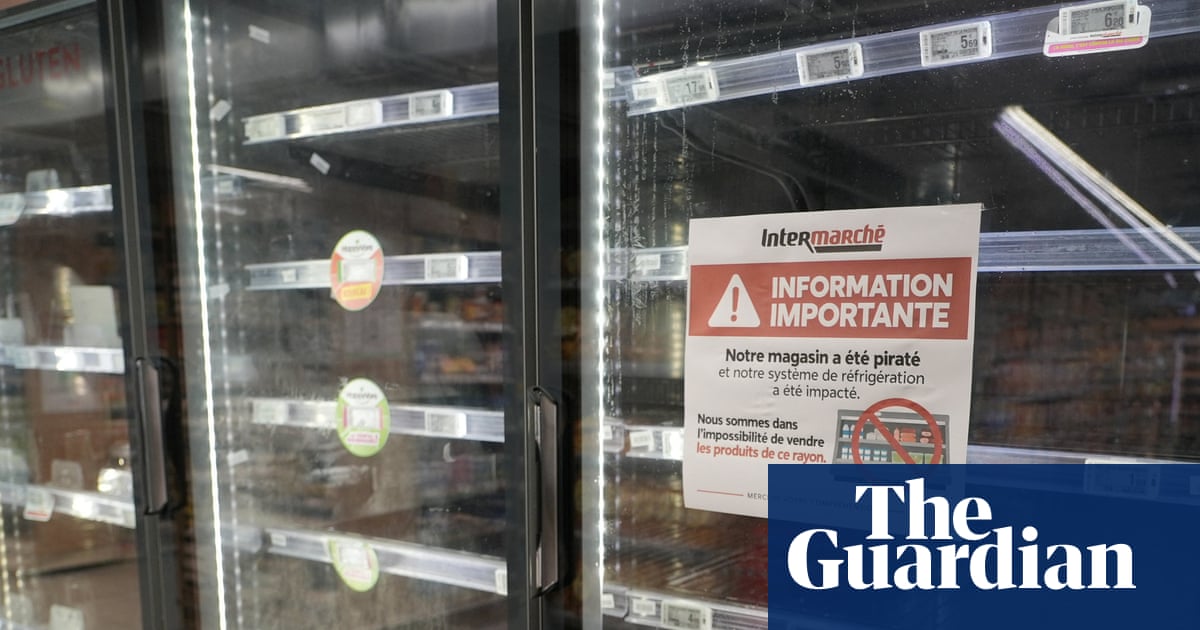
Франция супермаркеттерінің мұздатқыштарын істен шығарған кибершабуылды Иранның Ислам революциясының сақшылар корпусына қарасты хакерлер жасағаны ресми түрде расталды. Бұл туралы infohub.kz сайты хабарлайды.
Бұған дейін Иранмен байланысты топтар 2023 жылы Біріккен Араб Әмірліктеріндегі телеарналардың ағындық көрсетілімін бұзып, Газадағы соғыс туралы жалған бейнежазбаны эфирге шығарған. Сол жылы Иранға қатысы бар хакерлер израильдік компания шығарған суды басқару жабдықтарының экрандарына «Израильге өлім» деген ұранды жазып кеткен еді.
Бұл жолы ешқандай ұран болмады, алайда оқиға әлемдік ақпарат құралдарының басты жаңалығына айналды. Кейбір тоңазытқыштардың температурасы соншалықты жоғары көтеріліп, өртке оранды. Шабуылдан кейінгі сағаттарда супермаркет қызметкерлері бүлінген ет пен еріген балмұздақты қоқыс контейнерлеріне төгіп тастады.
Францияның сыртқы істер министрі мұны «бұрын-соңды болмаған ауқымдағы және бұрын-соңды болмаған агрессия» деп атап, кінәлілерге қарсы «бүкіл Еуропа аумағындағы санкциялар» енгізілетінін уәде етті.
Бұл оқиға мамыр айында Израильдегі азық-түлік өндіретін зауыттың өнеркәсіптік мұздатқыштарына жасалған шабуылдан және тамыз айында АҚШ әскери базаларында азық-түлікті бүлдірген мұздатқыштардың істен шығуынан кейін тіркелді. Соңғысы қазір ықтимал хакерлік шабуыл ретінде қарастырылып жатқаны хабарланады. Ол шабуылдар ресми түрде Иранға телінбеген, алайда Францияның мәлімдемесі — мемлекетті осы типтегі шабуылға алғаш рет тікелей айыптау.
Киберқауіпсіздік саласындағы Sophos компаниясының аға директоры Рейф Пиллингтің айтуынша, шабуылдың салыстырмалы түрде қарапайым сипаты — хакерлер тоңазытқыштарды басқару жүйелеріне әдепкі құпиясөздер арқылы кірген — Иранның мүмкіндіктеріне сай келеді. «Шабуылдардың өзі аса күрделі болған жоқ», — деді ол.
Пиллингтің пікірінше, қазір Франциядағы шабуылдар мен өткен аптада Еуропа бойынша тіркелген мұздатқыштардың өздігінен еруіне байланысты бірқатар оқиғаның өзара байланысты болуы ықтимал деген болжам бар.
Батысқа қарсы дұшпандық кибероперациялар көбіне Қытай, Ресей, Иран және Солтүстік Кореядан келеді. Олардың мақсаттары мен сипаттары әртүрлі: Қытай өнеркәсіптік тыңшылыққа және жаппай деректер жинауға басымдық берсе, Ресей қарсыластың инфрақұрылымын бұзуға және жалған ақпарат таратуға, ал Солтүстік Корея ақшаға мұқтаж болғандықтан криптовалюта биржаларын бұзуға көңіл бөледі. Пиллингтің айтуынша, Иран қарсыластарына ескерту жасауды көздейді.
«Жалпы алғанда Иран кибершабуылдарды халықаралық аренада күш көрсету және аймақтық әрі халықаралық қарсыластарына саяси наразылығын білдіру үшін пайдаланады», — деді Пиллинг.
Мұздатқыштарға жасалған шабуылдар Ұлыбританияның ұлттық киберқауіпсіздік орталығы елдің киберқауіптің жаңа деңгейінің «алғашқы баспалдағында» тұрғанын және оқиғалар санының «аса көп өсетінін» күту керектігін ескерткен кезде болды. Басты алаңдаушылық — жасанды интеллект: бұл технология ақпараттық жүйелердегі бұрын байқалмаған кемшіліктерді анықтап, шабуылдаушыларға шабуылды жоспарлауға және жүзеге асыруға көмектесе алады.
Алайда мұздатқыштарға жасалған шабуылдың түпкі негізі жасанды интеллект емес, геосаясат. Тоңазыту жүйелерінің осал тұстарын табу және пайдалану салыстырмалы түрде оңай болды. Бірақ серпінді технология мен шиеленіскен жаһандық қатынастардың қосындысы алаңдатарлық ахуал қалыптастырады.