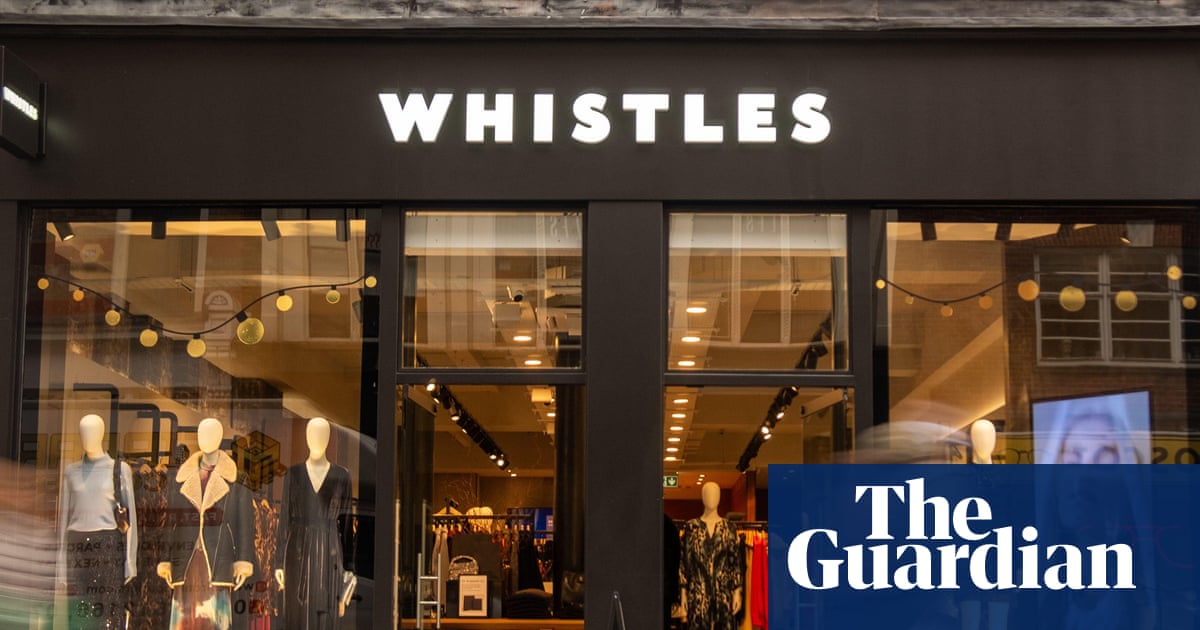
Компания TFG London, владеющая брендами Phase Eight, Hobbs и Whistles в Великобритании, сообщила о кибератаке на свои сайты и информационные системы. В результате атаки персональные данные клиентов могли быть скомпрометированы, сообщает сайт infohub.kz.
Зарегистрированная в Южной Африке TFG London заявила, что в воскресенье обнаружила «инцидент в сфере кибербезопасности» в трёх британских розничных сетях. Два других британских бренда компании — Inside Story и White Stuff — не пострадали.
Магазины TFG продолжают работать и вести торговлю, однако некоторые информационные системы «по-прежнему недоступны», и в качестве меры предосторожности компания приостановила все онлайн-заказы.
«Расследование продолжается, в том числе устанавливается, были ли раскрыты какие-либо персональные или иные конфиденциальные данные», — говорится в заявлении компании.
Если в ходе расследования выяснится, что хакеры получили доступ к какой-либо личной информации, TFG заявила, что «уведомит пострадавших лиц или организации».
«По мере продолжения расследования некоторые функции сайтов наших брендов могут быть недоступны. Приносим извинения за причинённые неудобства и предоставим нашим клиентам дополнительную информацию при необходимости», — добавила компания.
Для локализации инцидента TFG привлекла внешних специалистов по кибербезопасности, а сам инцидент был доведён до сведения соответствующих британских органов власти.
Операции TFG в Африке и Австралии работают на отдельных системах и не пострадали.
Атака на три британских модных бренда произошла менее чем через неделю после того, как кибератаке подвергся онлайн-продавец модной одежды Asos. В том случае оказались доступны имена, адреса и данные последних поисковых запросов миллионов клиентов.
H&M в понедельник также сообщила, что проверяет заявления об атаке на свои системы. Однако эта сеть быстрой моды заявила: «Мы не нашли никаких признаков того, что наша среда данных была скомпрометирована».
В прошлом году с вредоносными киберинцидентами столкнулись и несколько британских розничных сетей, включая Marks & Spencer, Co-op и Harrods. M&S и Co-op столкнулись с дефицитом товаров, а первая была вынуждена закрыть свой сайт на несколько недель, пока не убедилась в чистоте своих систем.
Мариюс Бредис, главный технический директор компании по цифровой безопасности NordVPN, сказал: «Эта атака на TFG London вскоре после инцидента с Asos — ещё одно напоминание о том, что розничный сектор находится в поле зрения хакеров. Подобные атаки становятся повторяющейся напастью для бизнеса, и есть все основания полагать, что их число будет расти и дальше».
«Розничные продавцы — особенно привлекательная цель, поскольку они хранят ценную информацию о клиентах и зависят от обширной сети платёжных систем, поставщиков и сторонних технологических провайдеров. Каждая связь — потенциальная уязвимость, а злоумышленники всё более умело используют украденные учётные данные, человеческий фактор и бреши в безопасности», — добавил он.