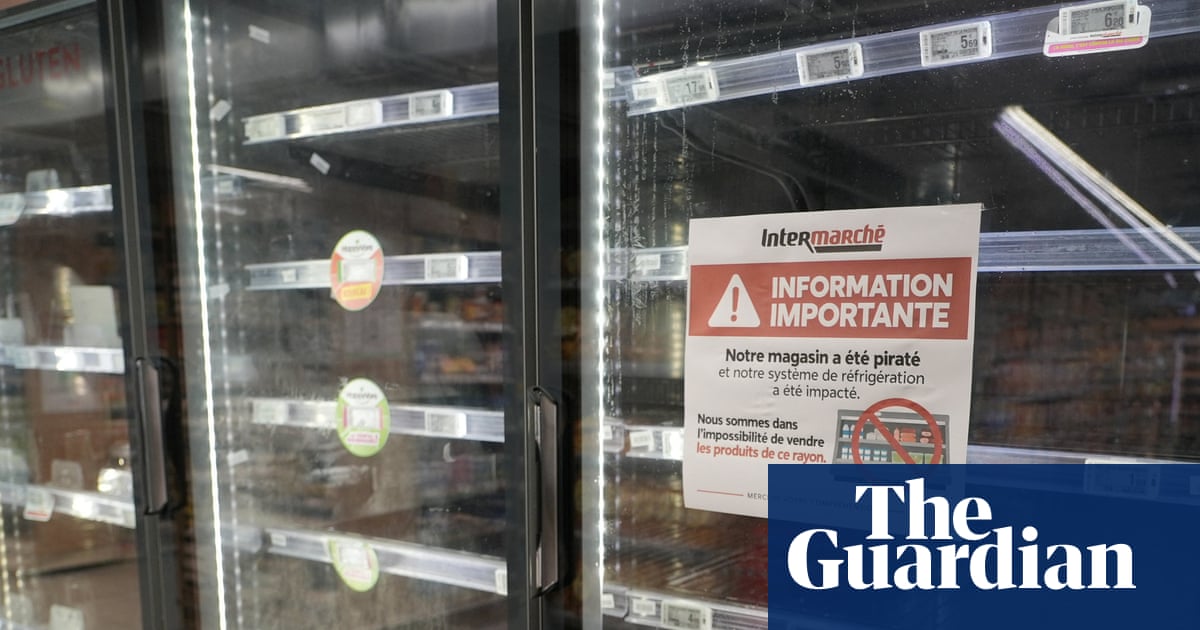
Fransa'daki süpermarketlerin dondurucularını devre dışı bırakan siber saldırının, İran'ın İslam Devrimi Muhafızları Ordusu'na bağlı hackerlar tarafından gerçekleştirildiği resmen doğrulandı. Bu haberi infohub.kz sitesi duyurdu.
Daha önce İran'la bağlantılı gruplar, 2023 yılında Birleşik Arap Emirlikleri'ndeki televizyon kanallarının canlı yayınını keserek Gazze'deki savaşla ilgili sahte bir video kaydını ekrana vermişti. Aynı yıl İran'la bağlantılı hackerlar, İsrailli bir şirketin ürettiği su yönetim ekipmanlarının ekranlarına "İsrail'e ölüm" sloganını yazmıştı.
Bu kez herhangi bir slogan yer almadı, ancak olay dünya basınının manşetlerine taşındı. Bazı dondurucuların sıcaklığı o kadar yükseldi ki alev aldı. Saldırının ardından geçen saatlerde süpermarket çalışanları bozulan etleri ve eriyen dondurmaları çöp konteynerlerine döktü.
Fransa Dışişleri Bakanı olayı "eşi benzeri görülmemiş ölçekte ve eşi benzeri görülmemiş bir saldırganlık" olarak nitelendirerek, faillerin karşısında "tüm Avrupa topraklarında yaptırımlar" uygulanacağı sözünü verdi.
Bu olay, mayıs ayında İsrail'deki bir gıda üretim fabrikasının endüstriyel dondurucularına yapılan saldırının ve ağustos ayında ABD askeri üslerindeki gıdaları bozan dondurucuların arızalanmasının ardından kaydedildi. İkinci olayın şu anda olası bir hacker saldırısı olarak değerlendirildiği bildiriliyor. Söz konusu saldırılar resmen İran'a atfedilmedi, ancak Fransa'nın açıklaması bir devletin bu tür bir saldırıyla ilk kez doğrudan suçlanması anlamına geliyor.
Siber güvenlik alanındaki Sophos şirketinin kıdemli direktörü Reif Pilling'e göre, saldırının görece basit niteliği — hackerların dondurucuların kontrol sistemlerine varsayılan şifreler üzerinden girmesi — İran'ın kapasitesine uygun düşüyor. "Saldırıların kendisi pek karmaşık değildi" dedi.
Pilling'e göre, şu anda Fransa'daki saldırılar ile geçen hafta Avrupa genelinde kaydedilen dondurucuların kendiliğinden erimesine ilişkin bir dizi olayın birbiriyle bağlantılı olabileceğine dair bir varsayım bulunuyor.
Batı'ya yönelik düşmanca siber operasyonlar çoğunlukla Çin, Rusya, İran ve Kuzey Kore'den geliyor. Amaçları ve nitelikleri farklılık gösteriyor: Çin endüstriyel casusluğa ve kitlesel veri toplamaya öncelik verirken, Rusya rakip altyapısını bozmaya ve yanlış bilgi yaymaya, Kuzey Kore ise paraya ihtiyaç duyduğu için kripto para borsalarını hacklemeye odaklanıyor. Pilling'e göre İran, rakiplerine gözdağı vermeyi amaçlıyor.
"Genel olarak İran, siber saldırıları uluslararası arenada güç gösterisi yapmak ve bölgesel ile uluslararası rakiplerine siyasi tepkisini dile getirmek için kullanıyor" dedi Pilling.
Donduruculara yönelik saldırılar, Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin ülkenin yeni bir siber tehdit düzeyinin "ilk basamağında" durduğu ve olay sayısının "çok daha fazla artmasının" beklenmesi gerektiği uyarısında bulunduğu sırada gerçekleşti. Başlıca endişe kaynağı yapay zekâ: bu teknoloji, bilgi sistemlerindeki daha önce fark edilmeyen açıkları tespit ederek saldırganların saldırıyı planlamasına ve hayata geçirmesine yardımcı olabiliyor.
Ancak donduruculara yapılan saldırının asıl temeli yapay zekâ değil, jeopolitik. Soğutma sistemlerinin zayıf noktalarını bulmak ve kullanmak görece kolay oldu. Ancak yıkıcı teknoloji ile gergin küresel ilişkilerin bir araya gelmesi endişe verici bir tablo oluşturuyor.