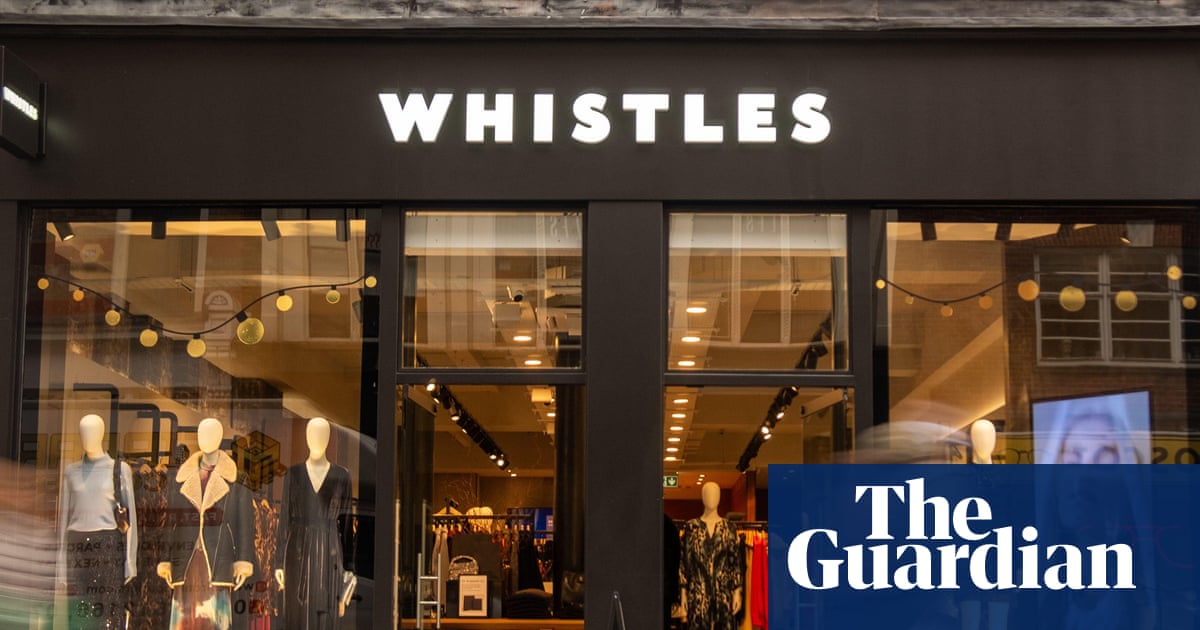
Britanya'da Phase Eight, Hobbs ve Whistles markalarının sahibi TFG London, web sitelerine ve bilgi sistemlerine yapılan bir siber saldırıyı duyurdu. Saldırı nedeniyle müşteri verilerinin açığa çıkmış olabileceği belirtiliyor. infohub.kz sitesinin haberine göre.
Güney Afrika'da kayıtlı TFG London, üç İngiliz perakende zincirinde pazar günü bir "siber güvenlik olayı" tespit ettiklerini açıkladı. Şirketin diğer iki İngiliz markası — Inside Story ve White Stuff — etkilenmedi.
TFG, mağazaların açık kalmaya ve satış yapmaya devam ettiğini, ancak bazı bilgi sistemlerinin "hâlâ erişilemez" durumda olduğunu ve önlem olarak tüm çevrimiçi siparişleri durdurduğunu bildirdi.
Şirket açıklamasında, "Soruşturma, herhangi bir kişisel veya başka gizli bilginin açığa çıkıp çıkmadığının belirlenmesi de dahil olmak üzere sürüyor" denildi.
Soruşturma sırasında hackerların herhangi bir kişisel bilgiye eriştiği tespit edilirse, TFG "etkilenen kişilere veya kuruluşlara bildirimde bulunacağını" açıkladı.
Şirket, "Soruşturma devam ettikçe markalarımızın bazı web sitesi özellikleri erişilemez olabilir. Yaşanan rahatsızlık için özür dileriz ve müşterilerimize gerektiğinde ek bilgi sağlayacağız" diye ekledi.
Olayı sınırlamak için TFG harici siber güvenlik uzmanlarından destek aldı ve olay ilgili İngiliz yetkililere bildirildi.
TFG'nin Afrika ve Avustralya'daki operasyonları ayrı sistemlerde çalışıyor ve etkilenmedi.
Üç İngiliz moda markasına yapılan saldırı, çevrimiçi moda satıcısı Asos'un siber saldırıya uğramasının üzerinden bir haftadan az bir süre sonra gerçekleşti. O olayda milyonlarca müşterinin adı, adresi ve son arama verileri erişilebilir hale gelmişti.
H&M de pazartesi günü sistemlerine saldırı düzenlendiğine dair iddiaları incelediğini duyurdu. Ancak hızlı moda zinciri, "Veri ortamımıza zarar verildiğine dair herhangi bir belirti bulamadık" dedi.
Geçen yıl Marks & Spencer, Co-op ve Harrods gibi birçok İngiliz perakende zinciri de zararlı siber olaylarla karşılaştı. M&S ve Co-op ürün sıkıntısı yaşarken, ilki sistemlerinin temiz olduğundan emin olana kadar web sitesini birkaç hafta kapalı tutmak zorunda kaldı.
NordVPN dijital güvenlik şirketinin baş teknoloji sorumlusu Marijus Briedis, "Asos olayından kısa süre sonra TFG London'a yapılan bu saldırı, perakende sektörünün hackerların hedefinde olduğunu bir kez daha hatırlatıyor. Bu tür saldırılar işletmeler için tekrarlayan bir kabusa dönüşüyor ve sayılarının daha da artacağına inanmak için her türlü neden var" dedi.
"Perakendeciler özellikle cazip hedefler çünkü değerli müşteri bilgilerini tutuyorlar ve ödeme sistemleri, tedarikçiler ve üçüncü taraf teknoloji sağlayıcılarından oluşan geniş bir ağa dayanıyorlar. Her bağlantı potansiyel bir zayıf nokta ve saldırganlar çalınan hesap bilgilerini, insan hatasını ve güvenlik açıklarını kullanma konusunda giderek daha ustalaşıyor" diye ekledi.