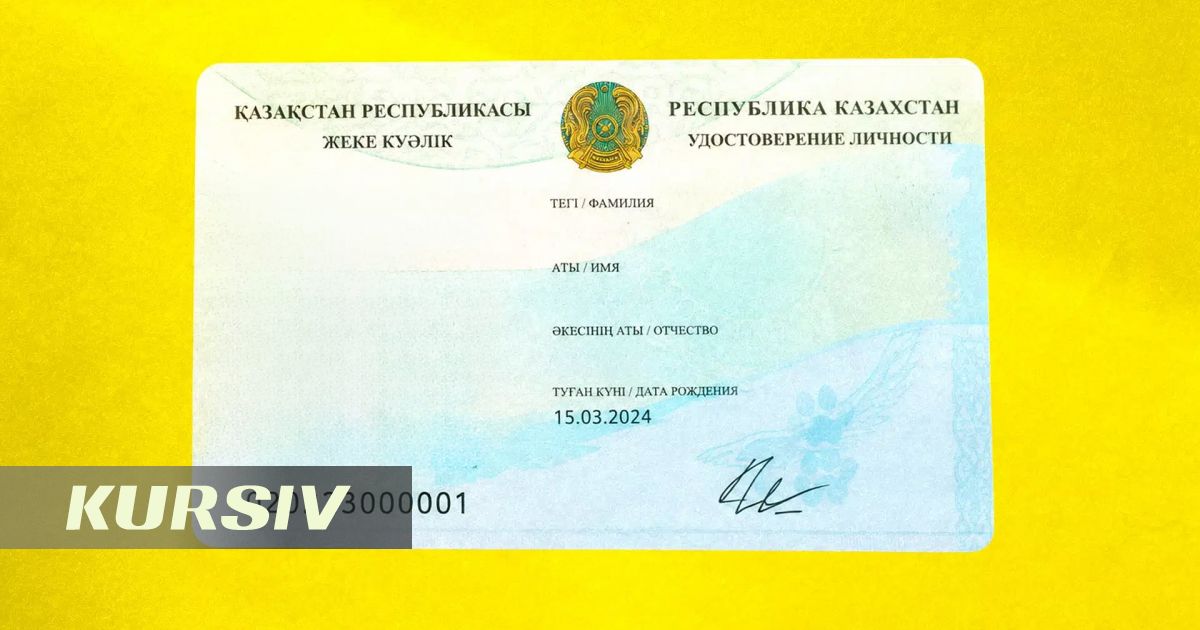
Телефон алаяқтары қоңырау шалғанда әлеуетті құрбанның жеке сәйкестендіру нөмірін (ЖСН), аты-жөнін айтып, сенімге кіруге тырысады. Бұл банк немесе мемлекеттік орган қоңырау шалып тұрғандай әсер қалдырады. Алайда кредит рәсімдеу, банк қызметін алу немесе SIM-карта тіркеу үшін 12 таңбалы ЖСН жеткіліксіз. Алаяқтарға бұл сандар не үшін керек және қандай мәліметтерді бөтен адамға беру шынымен қауіпті екенін «Курсив» анықтады, деп хабарлайды infohub.kz сайты.
ЖСН өздігінен мемлекеттік ақпараттық жүйелерге немесе банк сервистеріне қолжетімділік ашпайды, бірақ әлеуметтік инженерия схемасының элементіне айналуы мүмкін. Мысалы, алаяқ өзіне белгілі деректерді атап, адамнан одан да маңызды ақпаратты алдап алуға тырысады.
«Кредит рәсімдеу, банк қызметтерін алу, SIM-карта тіркеу немесе өзге де қаржылық операцияларды жасау үшін бір ЖСН жеткіліксіз. Банктер, микроқаржы ұйымдары және байланыс операторлары жеке басты растау, биометрия, бір реттік SMS-кодтар, ЭЦҚ және заңнамада көзделген өзге де тәсілдерді қоса, қосымша сәйкестендіру және аутентификациялау әдістерін қолданады», — деп хабарлады Қаржы нарығын реттеу және дамыту агенттігі «Курсивтің» сауалына жауап беріп.
Осылайша, алаяқтарды ең алдымен жеке басты немесе операцияны растауға мүмкіндік беретін мәліметтер қызықтырады.
Ішкі істер министрлігі бөтен адамдарға SMS-кодтарды, құпиясөздерді, банк карталарының деректерін және мобильді банктің логиндерін айтпауға кеңес береді. Сондай-ақ күдікті сілтемелерге өтпеу немесе бейтаныс әңгімелесушілердің өтініші бойынша қосымшаларды орнатпау керек.
Жеке Жасанды интеллект және цифрлық даму министрлігі 1414-тен келетін кодтар туралы ескертеді.
«1414-тен келетін растау кодтарын ешқашан хабарламаңыз, өйткені олар есептік жазба иесіне арналған және мемлекеттік қызметтерге қолжетімділік беруі мүмкін. Мемлекеттік органдар мен банктер ешқашан телефон немесе мессенджерлер арқылы банк деректемелерін, SMS-кодтарды және операцияларды растауға қажетті басқа да деректерді сұрамайды», — деді цифрлық министрлік «Курсивтің» сауалына жауап беріп.
Демек, егер әңгімелесуші ЖСН мен басқа да жеке мәліметтерді білсе, бұл оның шоттарға немесе мемлекеттік қызметтерге қол жеткізгенін білдірмейді. Қауіп адам өзі кіру немесе операцияны растау деректерін берген кезде туындайды.
Егер азамат алаяқтарға жеке немесе банктік деректерді хабарлап қойса, ІІМ қарым-қатынасты тоқтатуға, банкке хабарласуға, қажет болса банк қолжетімділігін бұғаттауға, шоттардағы операцияларды тексеруге және полицияға жүгінуге кеңес береді.
Сондай-ақ Цифрлық министрлік кредит алмауды жоспарлағандарға eGov Mobile-да «Стоп-кредит» сервисін қосуға кеңес береді. Жеке деректердің ықтимал ағып кетуін тексеру үшін ведомство NomadGuard-ты ұсынады.
Сонымен қатар, бұзылған құпиясөздерді ауыстырып, екі факторлы аутентификацияны қосу керек — бұл да есептік жазбаларды қорғауға көмектеседі.
Бұған дейін «Курсив» Қазақстан Республикасының Жасанды интеллект және цифрлық даму министрлігі eGov бұзылғаны және 15 млн қазақстандықтың деректері ағып кеткені туралы ақпаратқа қалай жауап бергенін жазған болатын.